Terminalowy autonomiczny agent dla bezpiecznych przepływów kodu
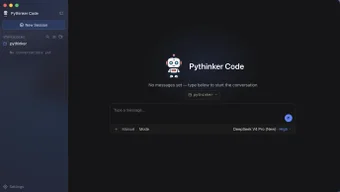
pythinker-code, stworzony przez PyModel, jest autonomicznym agentem inżynieryjnym AI do pracy w terminalu i edytorze. Indeksuje repozytoria, uruchamia pętlę planowania, edytowania i wykonywania, oraz integruje się z Protokół Kontekst Modelu, aby modele językowe mogły wchodzić w interakcje z lokalnymi plikami i uruchamiać narzędzia. Aplikacja przyjmuje podejście najpierw przegląd, przeprowadzając analizę repozytoriów i skanowanie bezpieczeństwa przed zasugerowaniem poprawek. Skierowana jest do inżynierów oprogramowania, profesjonalistów DevOps i badaczy AI pracujących nad złożonymi bazami kodu.
Jakie zadania można w rzeczywistości wykorzystać?
Narzędzie implementuje inżynieryjny cykl pracy natywny dla terminala, który planuje, edytuje i wykonuje kod w repozytorium, a także przeprowadza zautomatyzowane debugowanie przyczyn źródłowych wraz z ukierunkowanymi propozycjami poprawek. Wspiera rozwiązywanie problemów wieloetapowych poprzez roje podagentów, co pozwala użytkownikom dzielić duże refaktoryzacje na skoordynowane podzadania. Przykłady zastosowań obejmują konserwację na poziomie repozytorium, triage błędów oraz uruchamianie skryptowanych sekwencji testowych z środowiska terminala.
Jak w praktyce weryfikowalne są zmiany w kodzie?
Narzędzie stosuje architekturę opartą na przeglądzie, która łączy zautomatyzowaną recenzję kodu i skanowanie bezpieczeństwa z izolacją worktree git i szczegółowymi bramkami uprawnień. Te mechanizmy pozwalają mu uruchamiać i weryfikować poprawki w izolowanych worktree, zanim zmiany dotkną głównej gałęzi, a jego diagnostyka przyczyn źródłowych dostarcza śladów, które użytkownicy mogą sprawdzić przy walidacji poprawki. Ten projekt zmniejsza ryzyko przypadkowego zanieczyszczenia repozytorium podczas zautomatyzowanych edycji.
Jakie dane wejściowe i środowiska wpływają na jego wyjścia?
Aplikacja działa na macOS (Apple Silicon i Intel), Linuxie i Windowsie oraz integruje się z VS Code za pomocą dedykowanego rozszerzenia. Udostępnia interfejs serwera MCP dla hostów takich jak Claude Desktop i wymienia wsparcie dla różnych dostawców modeli. Ścieżki instalacji obejmują Nix, Homebrew, npm i pip, więc wdrożenie może podążać za lokalnymi przepływami pakietów lub ustawieniami zorientowanymi na CI bez jednego wymaganego instalatora.
Czy pasuje do istniejących przepływów inżynieryjnych?
Narzędzie koncentruje się na przepływach pracy związanych z terminalem i zapewnia zarządzanie sesjami oraz indeksowanie repozytoriów, które odpowiadają nawykom korzystania z wiersza poleceń. Może działać jako backend MCP dla innych narzędzi i koordynować złożone zadania, ale zakłada znajomość narzędzi CLI i worktree git. Zespoły przyzwyczajone do asystentów wyłącznie w edytorze, działających na zasadzie wskaźnika i kliknięcia, powinny planować zmiany proceduralne przy integracji agenta w procesy przeglądu kodu i wydania.
Najlepiej dopasowane do zespołów inżynierskich, które akceptują podejście terminal-first
Narzędzie jest praktycznym wyborem dla zespołów, które potrzebują zorientowanej na diagnozę, kontrolowanej automatyzacji i które mogą zarządzać hostami MCP oraz izolowanymi drzewami roboczymi. Jego projekt sprzyja praktykom, które są komfortowe z przepływami pracy CLI i wyraźnymi bramkami uprawnień. Rozważ połączenie generowanych edyt z przeglądem ludzkim dla zmian o wysokiej stawce i oceń, czy agent skoncentrowany na terminalu odpowiada praktykom współpracy i przeglądu twojego zespołu.